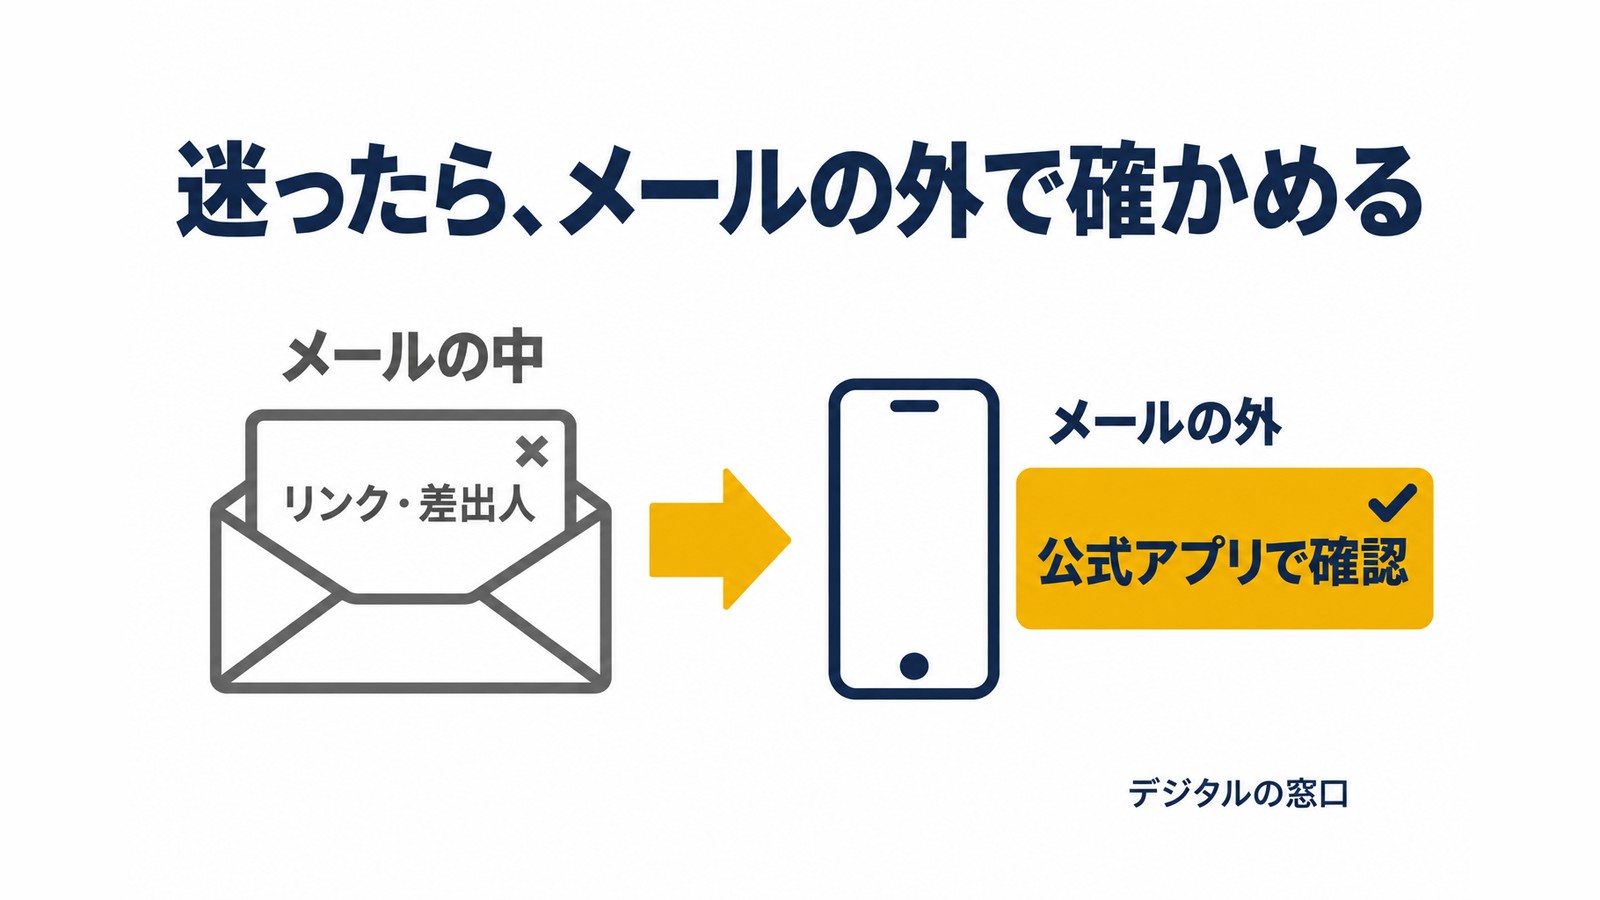
独自ドメインのメールを使い始めると、迷惑メールが急に増えることがあります。届いたメールが本物の連絡なのか、偽物なのか、迷う場面も増えます。ただ、メールの見た目だけで本物かどうかを見分けるのは、もう難しくなっています。この記事では、迷惑メールの見分け方と、迷ったときに本物かどうかを確かめる手順をまとめます。
見分けるより先に、メールの中のリンクを押さない
迷ったときの答えは、メールの中で判断しないことです。リンクは押さず、いつも使っている公式アプリかブックマークから、自分でログインして確かめます。
本物の連絡であれば、多くの場合、公式サイトにログインした先にも同じ内容が届いています。ただし、ログインした先に表示されない種類の連絡もあります。判断できないときは、公式サイトに載っている窓口に問い合わせてください。
この記事の残りは、なぜそうするしかないのかを説明するものです。急ぎの方は「本物かどうかを確かめる手順」の見出しまで飛ばしてください。
独自ドメインを取ると迷惑メールが増えやすい理由
新しいドメインのメールに迷惑メールが届くのは、珍しいことではありません。よくある理由は次の3つです。
- ホームページに載せたメールアドレスを、プログラムが自動で集めている
- info@ や contact@ のように、よく使われる名前を当てずっぽうで送ってくる
- ドメインやサーバーを契約したことを知っている前提で、更新や支払いをかたる
3つめは、ドメインを持つ人ならではの手口です。たとえばエックスサーバーは2026年10月18日、自社をかたるメールへの注意を呼びかけました。件名は「ご利用料金自動更新処理のご連絡」です。支払いが失敗した、このままだとアカウントが止まる、と急がせて偽のサイトに誘導する内容です。
契約したばかりの時期は、本物の案内メールも多く届きます。本物と偽物が同じ時期に、同じような件名で届くため、余計に紛らわしくなります。
見た目では見分けられない例:2026年10月の「amazon.com」
2026年10月中旬、Xで「2つのamazon.com」を並べた投稿が話題になりました。片方の「a」が、ロシア語などで使うキリル文字の「а」に置き換えられていたものです。メールの本文などでは、どちらも同じ amazon.com に見えます。ブラウザのアドレス欄では、「xn--」で始まる別の表記に変わることがあります。
このように形の似た別の文字で本物になりすます手口は、ホモグラフ攻撃と呼ばれます。英字の「rn」を並べて「m」に見せる arnazon.com のような例もあります。
ただ、この件には続きがあります。調べた事業者によると、話題になったドメインは、Amazonの関連会社がすでに登録していました。偽物に使われないよう、本物の側が先に押さえていたと考えられます。この投稿のドメインが詐欺に使われた被害は、確認されていません。
それでも、この件から分かることは変わりません。アドレスを目で見比べても、本物かどうかは分からない、ということです。
差出人のアドレスも、安全の証明にならない
差出人の欄に本物の会社のアドレスが書いてあっても、安心はできません。フィッシング対策協議会の2026年9月の報告を見てみます。協議会の調査用のアドレスに届いたフィッシングメールのうち、約37.8%は実在する会社のドメインを差出人にしていました。
残りの約62.2%は、実在する会社とは別の、独自のドメインから送られていました。そのうち約98.9%は、送信元の確認(送信ドメイン認証)に合格しています。合格しているのは「そのドメインから送られた」ことだけで、そのドメインが本物の会社のものかどうかは別の話です。
つまり、差出人の名前もアドレスも、メールの中の情報はすべて偽れると考えておくのが安全です。
よくある迷惑メールの6つの型
文面は毎回変わりますが、話の筋はいくつかに分かれます。公的機関などが注意を呼びかけている代表的なものは、次の6つです。
1. 有名な企業や公的機関になりすます
いちばん多いのがこの型です。フィッシング対策協議会の2026年9月の報告で、かたられた企業や機関の1位はAmazon(約33.2%)でした。2位はApple(約11.1%)です。セゾンカード、アメリカン・エキスプレス、国税庁が続き、上位5つで全体の約65.3%を占めます。
普段から使っているサービスの名前で届くため、本物の連絡と区別がつきにくくなります。
国税庁も、自らをかたるメールに注意を呼びかけています。「未納の税金を払わなければ財産を差し押さえる」「還付金の振込先を入力してほしい」といったメールが届きます。そこから、偽の国税庁のサイトに誘導する手口です。国税庁は、税金の納付や差押えについて、メールやLINEなどでメッセージを送ることはないとしています。
2. ドメインやメールの持ち主を狙う
ドメインやサーバー、メールの利用者を狙う型です。主に次の2つがあります。
ドメインやサーバーの更新・支払い
先に紹介したエックスサーバーの例のように、更新や支払いに失敗したと言って、偽のサイトに誘導します。
エックスサーバーは2026年4月5日にも、ドメインの失効をうたうメールに注意を呼びかけています。件名は「【緊急】(ドメイン名)のドメインが間もなく失効します – 今すぐ更新してください」でした。10年分の更新料を求める内容で、請求額には「消費税(19%)」と書かれていました。日本の消費税の税率とは違う、不自然な表記です。
メールボックスの容量がいっぱい
メールの管理者を装い、「メールボックスがいっぱいです」と知らせて偽のログイン画面に誘導する型です。IPA(情報処理推進機構)は2018年、大学のメールを狙ったこの手口に注意を呼びかけました。
盗まれたアカウントは、そのまま悪用されます。東京外国語大学では2018年12月、容量の超過警告を装ったメールで職員のIDとパスワードが盗まれました。そのアカウントから、翌日からの2日間で約24万通の迷惑メールが送られています。
自分のメールアドレスが、ほかの人に迷惑メールを送る踏み台にされるということです。この手口は独自ドメインに限らず、Gmailなど普段使っているメールの利用者にも届きます。
3. 取引先や社長になりすます
ビジネスメール詐欺と呼ばれる型です。IPAは、主に次の2つのパターンを挙げています。
- 取引先になりすまし、振込先を自分の口座に差し替えた偽の請求書を送る
- 経営者や役員になりすまし、社員にお金を振り込ませる
攻撃者が過去のメールのやり取りを盗み見て、取引の内容や担当者の名前を調べている場合もあります。振込先が変わったという連絡は、メールに返信せず、電話など別の方法で相手に確かめてください。
4. 恥ずかしい映像をばらまくと脅す
「アダルトサイトを見ている姿をウェブカメラで撮った。ばらまかれたくなければビットコインで払え」と要求する型です。IPAが2018年から注意を呼びかけている、以前からある手口です。
本文に、実際に使っていたパスワードが書かれていることがあります。IPAは、外部のサービスから漏れた情報をもとにしたものと考えられるが、漏れた経路は分からない、としています。差出人が自分のアドレスになっていることもありますが、差出人は偽って表示できます。
IPAの窓口では、支払いを断って映像をばらまかれた例は1件も確認されていません。メールは無視し、書かれたパスワードをまだ使っていれば変えてください。
5. 大金が当たったと持ちかける
申し込んでいない宝くじや懸賞に当たった、とメールやSMSで知らせてくる型です。国民生活センターは2022年12月、「7億円当選した」とSMSで知らされた70歳代の女性の事例を紹介しました。受け取りの手続きの費用として請求され、電子マネーで約150万円を払ったものの、当選金は振り込まれていません。
国民生活センターによると、申し込んでいない宝くじや懸賞に当たることはありません。「当選金を受け取るため」と言って先にお金を求められたら、詐欺です。
6. ウイルス感染を装って電話をかけさせる
サポート詐欺と呼ばれる型です。パソコンに「ウイルスに感染しました」という偽の警告画面を出し、画面に表示した窓口に電話をかけさせます。電話の相手は、サポートの名目でお金をだまし取ったり、遠隔操作のソフトを入れさせたりします。
警告は主に、インターネットを見ている最中に出ます。ただ警察庁の資料によると、広告を装ったメールから偽のサイトに誘導する手口もあります。警告が出ても、表示された番号に電話をかけず、ソフトを入れず、代金を払わないでください。
6つの型に共通するのは、困る話か得する話で慌てさせる点です。そのうえで、情報の入力、送金、返信、電話、リンクや添付ファイルを開くことへ誘います。
なお、検索対策やセキュリティ対策などの営業メールは、実在する会社から届くことも多くあります。その場合に要るのは、偽物かどうかではなく、頼む必要があるかどうかの判断です。この記事では、偽物かどうかを見分ける方法に絞って説明します。
迷惑メールによくある5つのサイン
本物かどうかは見分けられなくても、怪しいメールには共通点があります。次のどれかに当てはまったら、リンクを押す前に手を止めてください。
- 「本日中に」「アカウントを停止します」と、急がせてくる
- 支払いの失敗、ドメインの失効、荷物の不在(SMSで届くことも多い)など、放っておくと困る話をしてくる
- ログイン、カード番号、認証コードの入力を求めてくる
- 頼んだ覚えのない注文や、契約していないサービスの話をしている
- 普段と違うアプリのインストールを勧めてくる
なお、宛名に自分の氏名が入っているから本物、とは限りません。フィッシング対策協議会の同じ報告でも、氏名が書かれたフィッシングメールが確認されています。
本物かどうかを確かめる手順
怪しいと感じたら、次の順で確かめます。
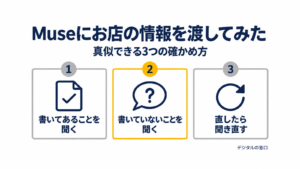
- メールの中のリンク、電話番号、添付ファイルは使わない
- いつも使っている公式アプリか、ブックマークから自分でログインする
- ログインした先のお知らせや契約の画面に、同じ内容が届いているか見る
Amazonの場合は、アカウントサービスの中にある「メッセージセンター」で確かめられます。Amazonによると、本物のメールはメッセージセンターにも届きます(一部の種類を除く)。
ドメインやサーバーの更新、支払いの案内も同じです。契約している会社の管理画面にログインして、期限や支払いの状況を確かめます。管理画面だけで判断できないときは、公式サイトに載っている窓口に問い合わせます。
Gmailなどでは、本物のAmazonのメールにロゴや確認済みのマークが表示されるようになっています。ただし、パソコンのメールソフトでは表示されないこともあるため、マークがないことだけで偽物とは決められません。
もしリンクを押して入力してしまったら
リンクを開いただけで、すぐに情報が盗まれるとは限りません。困るのは、開いた先でパスワードやカード番号を入力してしまった場合です。
- パスワードを入力した:公式アプリかブックマークからログインし、すぐにパスワードを変える
- 同じパスワードをほかでも使っている:そちらも変える
- カード番号を入力した:カードの裏面にある番号から、カード会社に連絡する
入力した日時と、表示された画面を控えておくと、カード会社や契約先に説明するときに役立ちます。ログインのたびに確認コードを求める設定(二段階認証)も、使えるサービスでは有効にしておくと安心です。
届く量そのものを減らす方法
見分ける手間を減らすには、届く迷惑メールの量を減らすことも大切です。
- 契約しているレンタルサーバーの迷惑メールフィルターを有効にする
- ホームページにメールアドレスをそのまま載せず、お問い合わせフォームにする
- 使っていない受け皿のアドレス(存在しない宛先も受け取る設定など)を止める
ただし、お問い合わせフォームにしても、フォームから送られてくる営業や迷惑メールはなくなりません。フォームは、アドレスを自動で集められるのを防ぐための対策です。
大量の迷惑メールが届く場合について、フィッシング対策協議会は別の方法も挙げています。迷惑メール対策の強いメールサービスへの切り替えを検討する、というものです。
まとめ:迷ったら、メールの外で確かめる
迷惑メールは、見た目では本物と区別がつかないところまで来ています。キリル文字の amazon.com のように、メールの中のアドレスを見比べても分かりません。差出人の欄も偽ることができます。
だからこそ、判断の基準は1つで十分です。メールの中のリンクは押さず、公式アプリかブックマークから、自分で確かめてください。
メールの見分け方とは別に、ホームページそのものを最新の状態に保つことも、被害を防ぐための備えです。更新の作業まで手が回らない場合は、保守をお任せいただく方法もあります。
デジタルの窓口のWordPress保守プランでは、WordPressの本体・テーマ・プラグインを更新しています。あわせて、バックアップを月2回取っています。料金は料金ページでご確認ください。保守のご依頼に関わるご相談とお見積もりは無料です。
参考
- フィッシング対策協議会「2026/09 フィッシング報告状況」
- エックスサーバー「【注意喚起】当サービスを装ったフィッシングメールにご注意ください(2026年10月19日 更新)」(2026年10月18日掲載)
- エックスサーバー「【注意喚起】当サービスを装ったフィッシングメールにご注意ください(2026年4月5日 掲載)」
- IPA「大学におけるウェブメールサービスを狙ったフィッシングメールに注意」
- 東京外国語大学「フィッシングメールに起因する迷惑メールの送信及び個人情報の漏えいについて」(2019年1月9日)
- IPA「ビジネスメール詐欺のパターンとは」
- IPA「性的な映像をばらまくと恐喝し、仮想通貨で金銭を要求する迷惑メールに注意」
- 国民生活センター「見守り新鮮情報 第440号 7億円当選!? 心当たりのないメールは無視」(2022年12月20日)
- 国税庁「国税庁をかたった偽メールにご注意ください」
- 警察庁「サイバー警察局便り R6(2024) Vol.10 サポート詐欺被害が発生!身近に潜む罠にご注意!!」
- Amazon「Amazonを装ったフィッシング詐欺メールによる被害を防ぐ3つのポイント」
- GoalTech ブログ「Amazonフィッシング詐欺への備え|「amazon.com」に見える文字列の違いと確認手順」

コメント