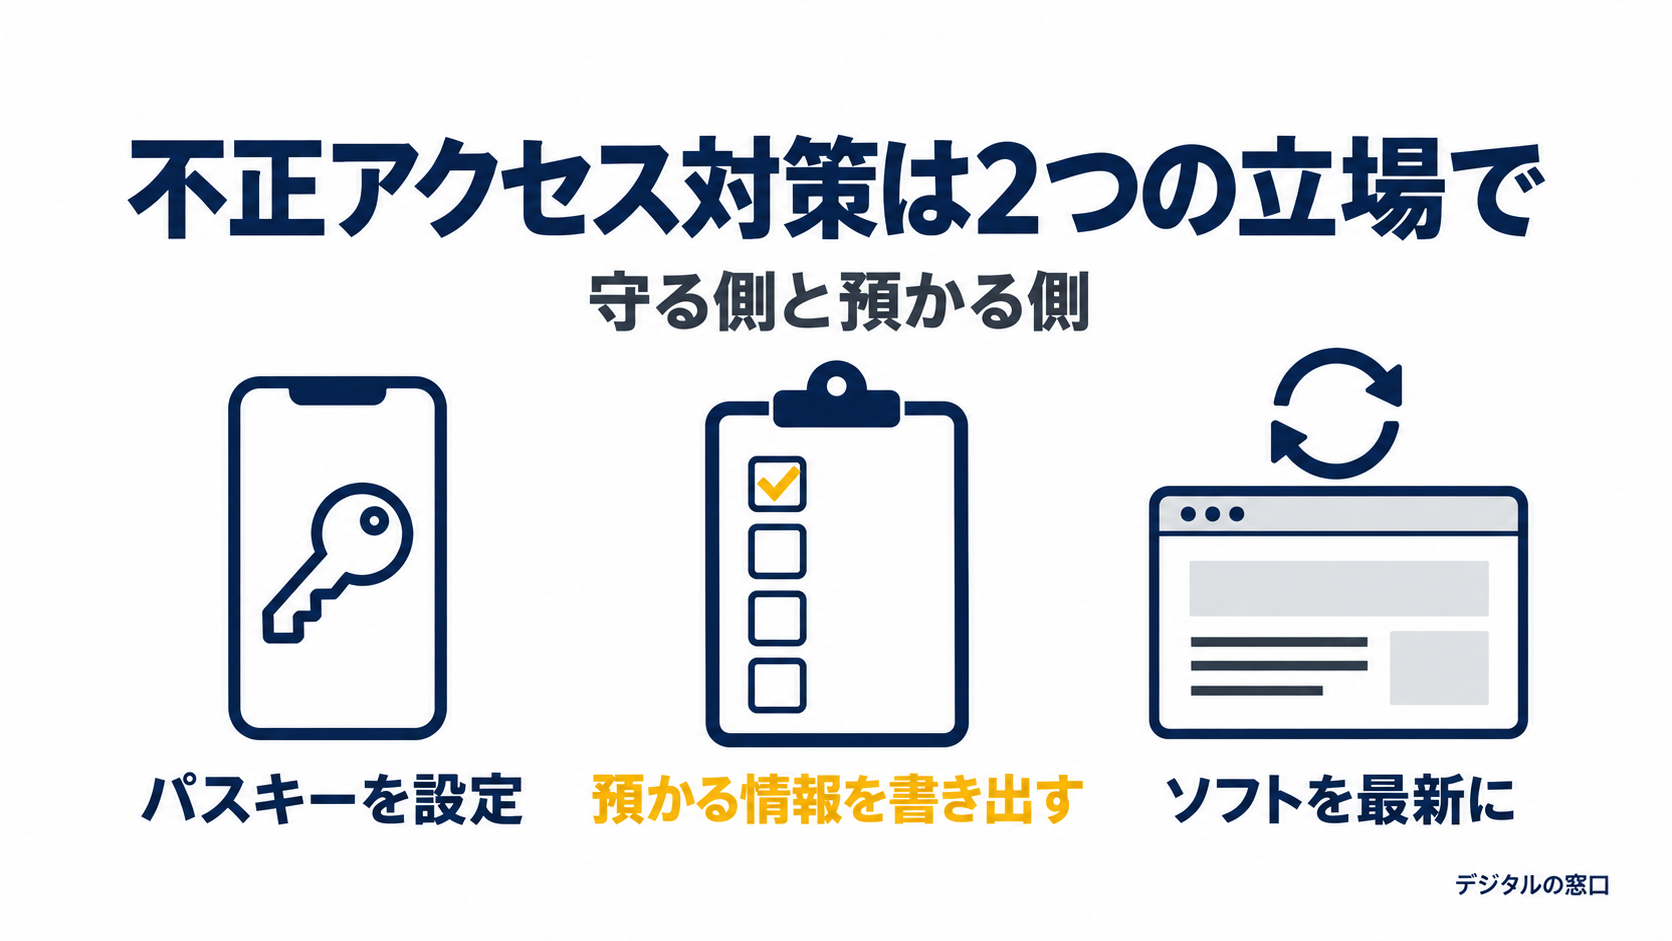
10月6日、デジタル相が記者会見で、不正アクセスへの自己防衛を国民に呼びかけたと報じられました。挙げられた対策は、パスワードの使い回しをやめる、多要素認証を使う、不審なメールに注意する、の3つです。お店や教室を営む方は、この3つを「自分のアカウントを守る側」と「お客様の情報を預かる側」の両方から確かめておくと、抜けが見つかりやすくなります。
3つの対策で、預かった情報の漏えいまでは止められない
3つの対策は、自分のIDやパスワードを盗まれにくくし、不正なログインを防ぐためのものです。一方で、漏えいの多くは、情報を預かる事業者や、その委託先のシステムで起きています。
10月初めにも、不正アクセスによる個人情報の漏えいの公表が続きました。大和証券の事案は、問い合わせの管理を任せていた外部の委託先で起きたと公表されています。利用者がどれだけ気をつけても、届かない場所です。
お店や教室も、お客様から見れば「情報を預かる側」です。自分のアカウントを守ることと、預かった情報を守ること。この2つは、分けて考える必要があります。
自分のアカウントを守る:3つの対策の中身
パスワードを使い回さない
どこかのサービスから漏れたIDとパスワードは、別のサービスでも同じ組み合わせで試されます。使い回していると、1か所の漏えいが、仕事で使うメールや予約サイトにまで広がります。
サービスごとに違うパスワードを覚え続けるのは、現実的ではありません。パスワード管理ツールに覚えさせるのが、続けやすい方法です。
多要素認証は、選べるならパスキーに
多要素認証は、パスワードに加えて、スマートフォンなど別の手段でも本人を確かめる仕組みです。IDとパスワードが漏れても、それだけではログインされにくくなります。
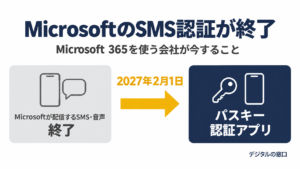
ただし、SMSで届く確認コードは、偽のログイン画面に入力すると、その場で悪用されることがあります。この点は、Microsoft 365のSMS認証の廃止を扱った記事でも触れました。
パスキーは、スマートフォンやパソコンに保存した鍵でログインする仕組みです。鍵は登録したサイトにしか使われないため、偽のサイトでは働きません。金融庁は2025年10月、証券会社に対し、ログインや出金などでこうした方式を初期設定で必須にするよう求めています。
メールのリンクからログインしない
差出人の表示が本物でも、メールが安全とは限りません。見覚えのある送信元から届いた偽の通知も、実際に報告されています。
金融庁は、メールのリンクを開かず、ブックマークした正規のサイトから入るよう呼びかけています。「本物かどうか」を見分けるより、「リンクを使わない」と決めておくほうが確実です。SNSのメッセージに貼られたリンクも、同じように扱えます。
お客様の情報を預かる側として確かめたいこと
漏えいしたら、お客様への通知が必要になる
お客様の名簿などを事業に使っていれば、小さなお店や教室も個人情報保護法の対象です。一定の漏えいが起きたとき、または起きたおそれがあるときは、報告と通知が必要です。報告先は個人情報保護委員会、通知先はお客様で、どちらも原則として求められます。
対象になるのは、たとえば次のような場合です。2022年4月1日から義務になりました。
- 病歴など、配慮が必要な情報を含む
- 不正に使われて、財産的な被害が出るおそれがある
- 不正な目的によるおそれがある
- 対象の人数が1000人を超える
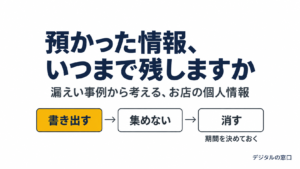
預かる情報を減らしておく
漏えいしたときの影響は、何をどれだけ預かっていたかで決まります。使い終わった情報を残していないか、一度見直しておくと安心です。
見直しの手順は、保存している情報と漏えいの範囲を扱った記事と、個人情報の保存期間の決め方を扱った記事にまとめています。
ホームページのソフトを最新にしておく
アンケートサイト「infoQ」の事案では、入口はサイトのソフトウェアの脆弱性(不具合による弱点)でした。運営会社が、そう公表しています。利用者のパスワードとは関係のない場所が、入口になりました。
WordPressで作ったホームページは、本体、テーマ、プラグインの更新を続けることが基本の守りです。更新が止まったままのサイトがあれば、まず状態を確かめてください。
パスワードを変えても守れない情報もある
クレジットカードの番号や運転免許証の画像は、パスワードのように、自分ですぐに変えて無効にすることはできません。
お客様の立場では、カードの利用明細を確かめ、心当たりのない請求があればカード会社に連絡することが手段になります。カードは、カード会社に再発行を頼めば番号を変えられます。
事業者の立場では、本人確認に使った運転免許証の画像などを、必要な期間を過ぎて残さないことが大切です。
まとめ:まず確かめたい3つのこと
- 仕事で使うメール、SNS、予約サイトに、パスキーか多要素認証を設定する
- お客様から預かっている情報と、その保存場所を書き出す
- ホームページの本体、テーマ、プラグインが最新か確かめる
「何から始めればいいか分からない」という段階から、ご相談いただけます。WordPressの更新を任せたい場合は、保守プラン(月額10,000円)もあります。ご相談とお見積もりは無料です。

コメント