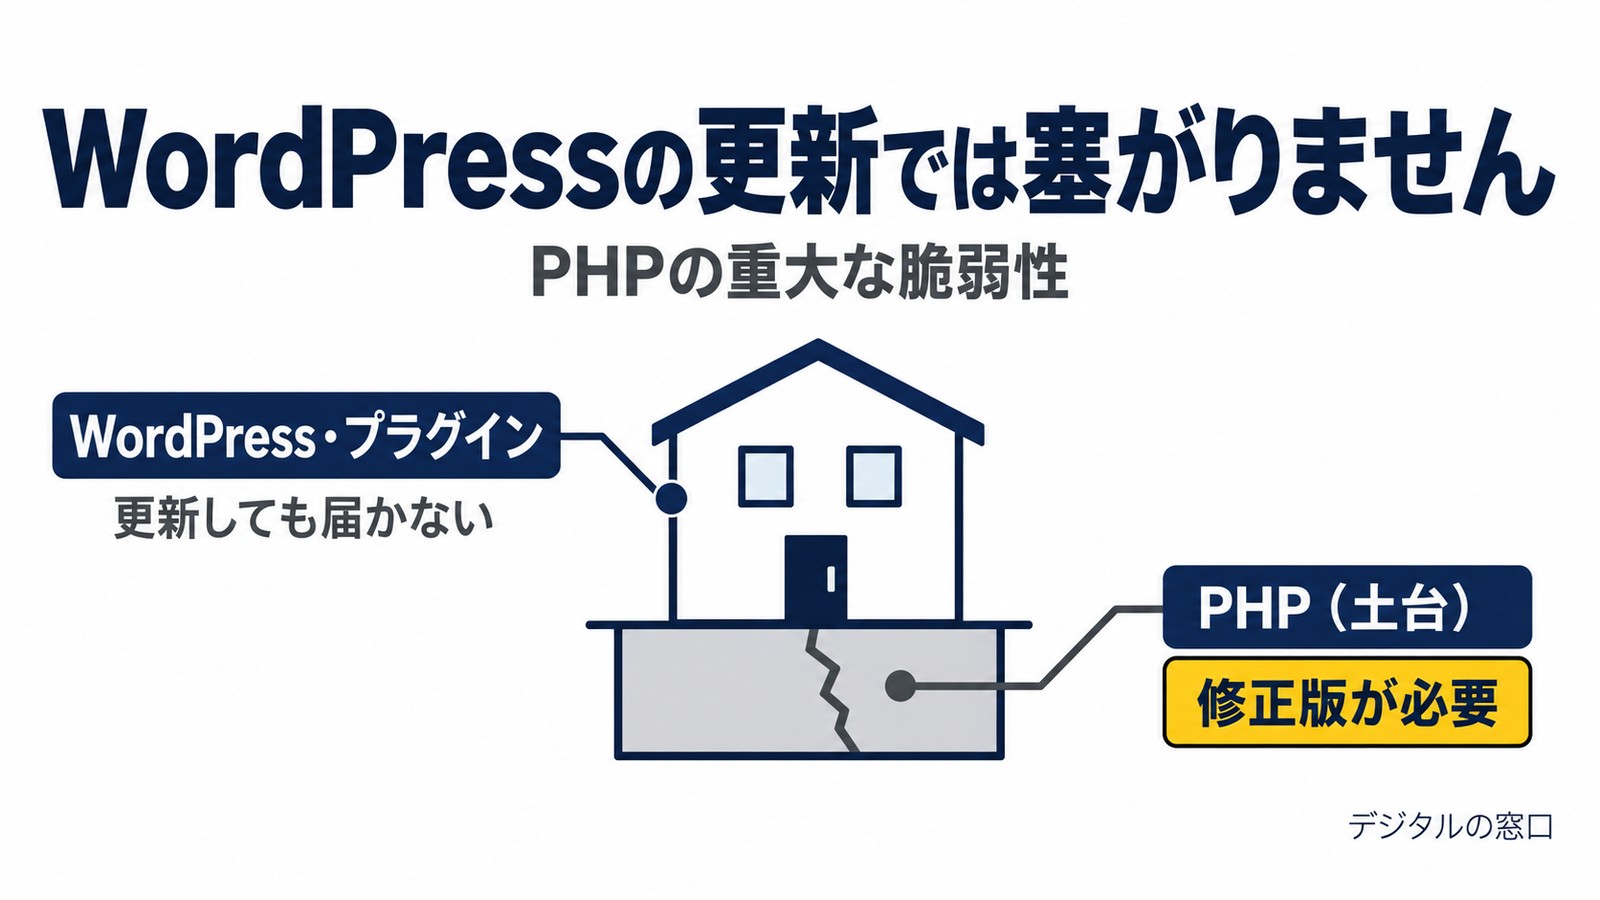
10月21日、多くのホームページを動かす「PHP」というプログラムの重大な脆弱性について、修正版が公開されました。国や首相も対応を呼びかけましたが、WordPressやプラグインを最新にしても、この脆弱性は塞がりません。この記事では、ホームページを持つ事業者が確かめたいことを、管理画面の見方とあわせて4つにまとめました。
WordPressの更新では塞がらない理由
今回の脆弱性は、WordPressそのものではなく、その土台で動くPHPにあります。PHPは、サーバーの上でホームページを動かしているプログラムです。
家にたとえると、WordPressは建物で、PHPは土台です。建物の壁紙や鍵(テーマやプラグイン)を新しくしても、土台のひびは直りません。
PHPの開発チームは10月21日、修正した新しい版を公開しました。8.5.12、8.4.27、8.3.36、8.2.35の4つです。
直すには、サーバーで動いているPHPに修正を適用する必要があります。レンタルサーバーでは、サーバー会社が修正済みと案内しているかを確かめます。
どのくらい深刻なのか
脆弱性は2件あり、どちらも深刻度は10点満点で9.2と評価されています。悪用されると、ログインしていない第三者が、外からサーバー上でプログラムを動かせるおそれがあります。
米国の政府機関は、すぐに更新できない場合は、修正が済むまでサイトを止めるよう呼びかけました。国内でも、今回の脆弱性への対応として、サービスを予防的に一時停止する動きが相次ぎました。
ホームページの持ち主が確かめたい4つのこと
1. いま使っているPHPの版を見る
WordPressの管理画面で、「ツール」→「サイトヘルス」→「情報」タブを開きます。「サーバー」の欄に、PHPのバージョンが表示されています。
版は、系列ごとに確かめます。今回の修正を含むのは、次の版以上です。
- 8.5系:8.5.12
- 8.4系:8.4.27
- 8.3系:8.3.36
- 8.2系:8.2.35
これより古い場合や、判断がつかない場合は、次の項目へ進んでください。サーバー会社が独自に修正を入れている場合もあるため、対応状況はお知らせでも確かめます。
2. 契約しているサーバー会社のお知らせを見る
レンタルサーバーの場合、PHPの更新はサーバー会社が行うことが多いです。今回の件で、サーバー会社がどこまで対応したか、利用者の側で操作が必要かを確かめます。
サーバー会社のサイトや管理画面で、お知らせを探してください。登録したメールアドレスへの案内も確認します。見当たらない場合は、サーバー会社に問い合わせてください。
3. 古い版のPHPのままになっていないか確かめる
PHP 8.1以前の版は、開発元のサポートがすでに終わっています。今回、開発元からは、一部の古い版向けにソースコードの修正が公開されただけです。
管理画面で古い版を選んだままの場合は、新しい版への切り替えを検討します。ただし、古いテーマやプラグインが新しい版で動かないこともあります。切り替える前に、必ずバックアップを取ってください。
なお、8.2も2026年12月31日にサポートが終わります。
4. 「PHPの更新は誰の担当か」を確かめる
制作会社に作ってもらった場合や、保守を頼んでいる場合は、PHPの更新が契約の範囲に入っているかを確かめます。
WordPressの保守契約に含まれる作業は、会社やプランによって異なります。本体やプラグインの更新に加えて、サーバーのPHPまで対象になっているか、契約内容を確かめてください。
デジタルの窓口のWordPress保守プランも、対象は本体・テーマ・プラグインの更新と、月2回のバックアップです。PHPの版の切り替えは含まれていません。
「止める」という選択肢もある
修正をすぐに適用できない場合、ホームページを一時的に止めることも、リスクを減らす手段の一つです。国家サイバー統括室も、有効策の一つとして挙げています。
止め方は、サーバー会社や保守担当者に相談してください。WordPressでメンテナンス画面を出すだけでは、PHPへの攻撃を防げない場合があります。
お店のホームページが止まると、困るお客様もいるかもしれません。停止による影響も考えながら、被害のリスクを減らすための対応を相談してください。
止める場合は、Googleマップのビジネスプロフィールや公式LINE、SNSで、その旨を案内しておくと安心です。
まとめ:土台を確かめるのは、持ち主の仕事
今回の脆弱性は、WordPressの更新だけでは塞がりません。まずは管理画面でPHPの版を見て、サーバー会社のお知らせを確かめてください。
ホームページは、作って終わりではありません。目に見えない土台も含めて、ときどき点検することが、お客様を守ることにつながります。
どこを見ればいいか分からない場合は、お問い合わせください。
https://digital-madoguchi.com/contact/
参考にした情報
- PHP公式サイト「News Archive – 2026」(修正版の告知)
- 米国CISA「Critical Vulnerabilities in PHP Require Immediate Patching」
- IPA「【事前準備のお願い】PHPのセキュリティリリース公開予定について」
- 国家サイバー統括室(注意・警戒情報)のX投稿
- innovaTopia「【解説】PHP2Shell、AIが見つけたPHPの重大脆弱性 CVE番号の流出で公開を前倒し」(脆弱性が見つかった経緯と、公開が前倒しされた理由の解説)
この記事を書いた人
山本 達也(やまもと たつや)
合同会社デジタルの窓口 代表社員/AI活用ナビゲーター
兵庫県姫路市を拠点に、ホームページ制作とWeb集客の支援をしています。
公的機関が主催するAI活用セミナーで、10回以上登壇しました。
主な主催団体
- 兵庫県商店街振興組合連合会
- 一般財団法人 明石市産業振興財団
- 姫路市市民活動・ボランティアサポートセンター
テクノロジーメディア『innovaTopia』のテクニカルライターも務めています。生成AIやサイバーセキュリティの分野で、累計約4,500本を執筆しました。ほかに姫路経済新聞の記者、異業種交流会「クロストーク」のファウンダーをしています。

コメント